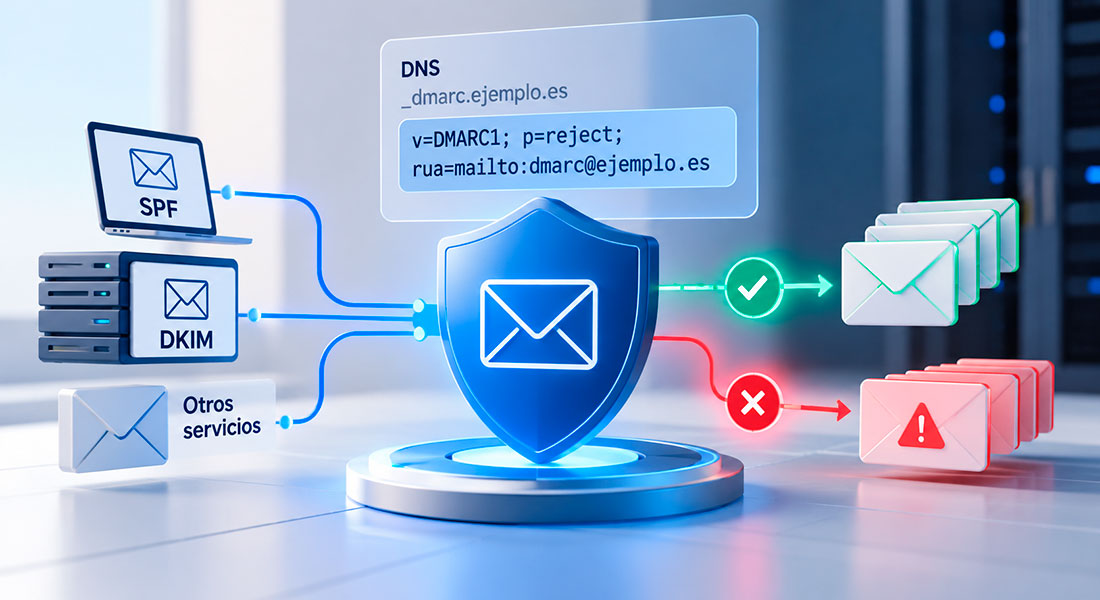
Un correu electrònic pot superar les comprovacions de SPF o DKIM i, tot i així, utilitzar un domini visible del remitent diferent del que ha estat autenticat. Aquesta circumstància constitueix una de les limitacions dels dos mecanismes quan s'utilitzen de manera independent i pot facilitar determinats intents de suplantació d'identitat.
L'estàndard Domain-based Message Authentication, Reporting and Conformance (DMARC) permet abordar aquesta situació en incorporar un requisit addicional en verificar que el domini autèntic From del missatge.
A més, DMARC permet als propietaris dels dominis publicar polítiques sobre el tractament dels correus que no superen aquestes comprovacions, proporcionant un control més gran sobre la seva utilització.
L'alineació de dominis com a element clau
DMARC utilitza els resultats de SPF i DKIM, però introdueix una condició específica per considerar que un missatge supera la seva validació.
Per obtenir un resultat satisfactori, cal que almenys un dels dos mecanismes superi la seva pròpia comprovació i que el domini autenticat estigui alineat amb el domini visible del remitent.
Aquesta alineació es pot establir de dues maneres:
- Relaxada (relaxed): permet que els dominis pertanyin al mateix domini organitzatiu, encara que utilitzin subdominis diferents.
- Estricte (strict): exigeix una coincidència exacta entre els dominis.
Per exemple, un missatge enviat des de notificaciones.ejemplo.es pot superar l'alineació relaxada respecte a ejemplo.es, però no l'estricta, sempre que es tracti de dominis que compleixin les condicions establertes per l'estàndard.
Aquest mecanisme permet detectar situacions en què un correu supera SPF o DKIM utilitzant un domini diferent del que es presenta al destinatari.
De la monitorització al rebuig de missatges
Una de les principals capacitats de DMARC és permetre que les organitzacions defineixin com han de tractar els servidors receptors els missatges que no superen la validació.
Aquestes polítiques es publiquen mitjançant registres DNS i contemplen tres possibilitats:
- p=none: sol·licita que no s'apliqui cap mesura específica de rebuig o quarantena per DMARC. És útil durant les fases de monitorització i anàlisi.
- p=quarantine: sol·licita que els missatges que no superen DMARC rebin un tractament de quarantena, com ara la seva classificació com a correu no desitjat.
- p=reject: sol·licita que els servidors receptors rebutgin els missatges que no superen la validació.
Exemple de registre DMARC a DNS
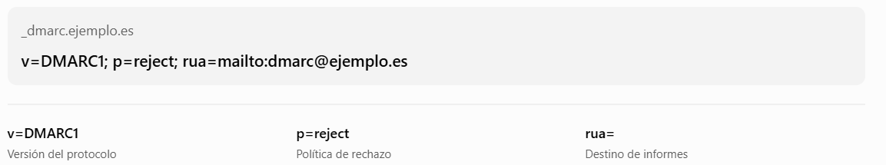
Exemple il·lustratiu d'una política DMARC configurada per sol·licitar el rebuig de missatges que no superin la validació.
En aquest exemple, el domini exemple.es publica una política p=reject, amb la qual demana als servidors receptors que rebutgin els missatges que no superin la validació DMARC. El paràmetre "rua" estableix l'adreça a la qual es poden enviar els informes agregats d'autenticació i facilita la supervisió dels resultats.
La transició entre aquestes polítiques s'ha de fer de manera controlada. Aplicar directament una política de rebuig sense identificar prèviament totes les fonts legítimes de tramesa pot provocar incidències en comunicacions corporatives.
Per això, és habitual començar amb una política de monitorització, analitzar els resultats d'autenticació i avançar progressivament cap a mesures més restrictives.
Una política que requereix conèixer la infraestructura de correu
La implantació de DMARC exigeix disposar d'una visió precisa dels serveis que envien missatges fent servir els dominis de l'organització.
Plataformes externes, aplicacions corporatives i sistemes automatitzats poden utilitzar configuracions diferents de SPF i DKIM. Si aquestes no garanteixen l'alineació requerida, els missatges podrien no superar DMARC tot i procedir de fonts legítimes.
A més, convé revisar el tractament dels subdominis i els modes d'alineació establerts, especialment en organitzacions amb infraestructures de correu distribuïdes.
La publicació d'una política DMARC tampoc implica que tots els servidors receptors l'apliquin de manera idèntica, ja que el tractament final dels missatges depèn de les pròpies polítiques i mecanismes de seguretat.
DMARC permet passar de l'autenticació individual dels missatges a una política de protecció vinculada al domini visible del remitent. La seva eficàcia depèn de combinar una alineació adequada, polítiques d'aplicació progressives i un coneixement actualitzat de les fonts legítimes d'enviament.