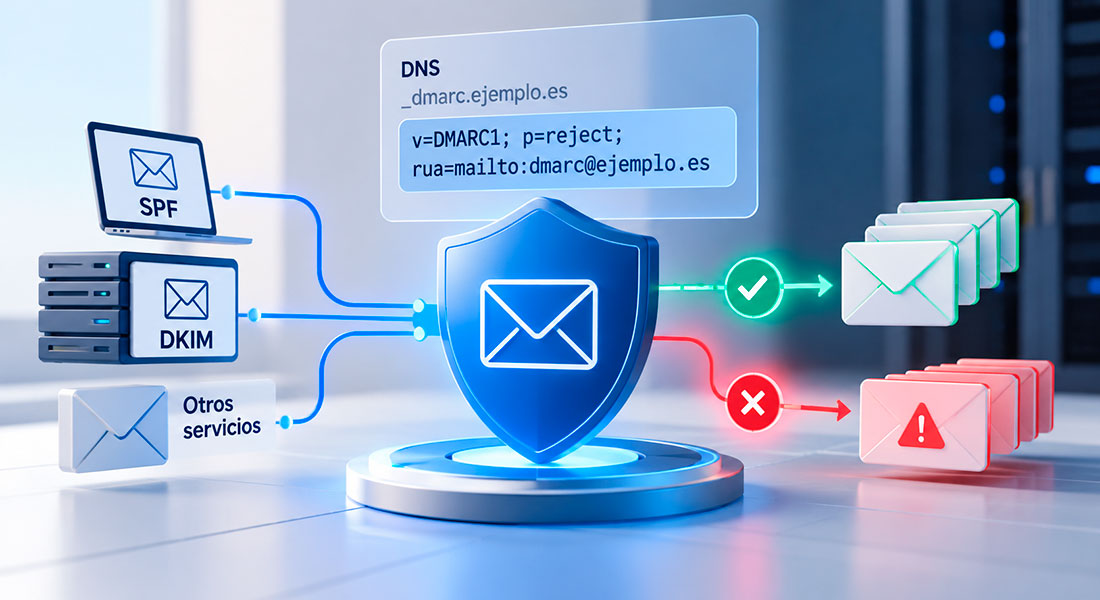
Un correo electrónico pode superar as comprobacións SPF ou DKIM e seguir usando un dominio de remitente visible diferente do que se autenticou. Esta é unha das limitacións de ambos os mecanismos cando se usan de forma independente e pode facilitar certos intentos de phishing.
O estándar DMARC (Domain-based Message Authentication, Reporting and Conformance) aborda esta situación incorporando un requisito adicional: verificar que o dominio autenticado a través de SPF ou DKIM coincide co do campo From da mensaxe.
Ademais, DMARC permite aos propietarios de dominios publicar políticas sobre a xestión dos correos electrónicos que fallan estas comprobacións, o que proporciona un maior control sobre o seu uso.
Aliñamento de dominios como elemento clave
DMARC usa os resultados de SPF e DKIM, pero introduce unha condición específica para considerar que unha mensaxe pasa a súa validación.
Para obter un resultado satisfactorio, polo menos un dos dous mecanismos debe pasar a súa propia comprobación e o dominio autenticado debe estar aliñado co dominio visible do remitente.
Este aliñamento pódese establecer de dúas maneiras:
- Relaxado (relaxed): Permite que os dominios pertenzan ao mesmo dominio organizativo, mesmo se usan subdominios diferentes.
- Estrito (strict): Require unha coincidencia exacta entre dominios.
Por exemplo, unha mensaxe enviada desde notifications.example.com pode pasar un aliñamento relaxado con respecto a example.com, pero non un aliñamento estrito, sempre que tente usar dominios que cumpran as condicións establecido polo estándar.
Este mecanismo permite a detección de situacións nas que un correo electrónico ignora SPF ou DKIM usando un dominio diferente do presentado ao destinatario.
Da monitorización ao rexeitamento de mensaxes
Unha das principais capacidades de DMARC é permitir que as organizacións definan como os servidores receptores deben xestionar as mensaxes que fallan a validación.
Estas políticas publícanse mediante rexistros DNS e inclúen tres opcións:
- p=none: solicita que non se apliquen medidas específicas de rexeitamento ou corentena de DMARC. Isto é útil durante as fases de monitorización e análise.
- p=quarantine: solicita que as mensaxes que fallan a validación de DMARC sexan postas en corentena, como a súa clasificación como spam.
- p=reject: solicita que os servidores receptores rexeiten as mensaxes que fallan a validación.
Exemplo dun rexistro DMARC en DNS
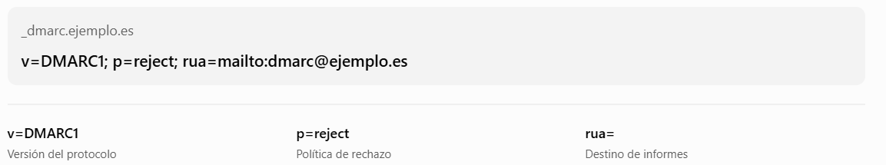
Exemplo ilustrativo dunha política DMARC configurada para solicitar o rexeitamento de mensaxes que fallan a validación.
Neste exemplo, o dominio example.es publica unha política p=reject, solicitando aos servidores receptores que rexeiten as mensaxes que fallan a validación de DMARC. O parámetro "rua" define o enderezo ao que se poden enviar os informes de autenticación agregados, o que facilita a monitorización dos resultados.
A transición entre estas políticas debe ser controlada. Aplicar directamente unha política de rexeitamento sen identificar primeiro todas as fontes lexítimas de envíos pode causar interrupcións nas comunicacións corporativas.
Polo tanto, é práctica común comezar cunha política de monitorización, analizar os resultados da autenticación e avanzar gradualmente cara a medidas máis restritivas.
Unha política que require comprender a infraestrutura do correo electrónico
A implementación de DMARC require unha visión precisa dos servizos que envían mensaxes usando os dominios da organización.
As plataformas externas, as aplicacións corporativas e os sistemas automatizados poden usar diferentes configuracións SPF e DKIM. Se estas non garanten a aliñación requirida, as mensaxes poden fallar en DMARC a pesar de orixinarse en fontes lexítimas.
Ademais, é recomendable revisar a xestión de subdominios e os métodos de aliñación establecidos, especialmente en organizacións con infraestruturas de correo electrónico distribuídas.
A publicación dunha política DMARC non implica que todos os servidores receptores a apliquen de forma idéntica, xa que a xestión final das mensaxes depende das súas propias políticas e mecanismos de seguridade.
DMARC permíteche pasar da autenticación de mensaxes individuais a unha política de protección vinculada ao dominio visible do remitente. A súa eficacia depende da combinación dunha aliñación axeitada, políticas de aplicación progresivas e coñecemento actualizado das fontes de envío lexítimas.