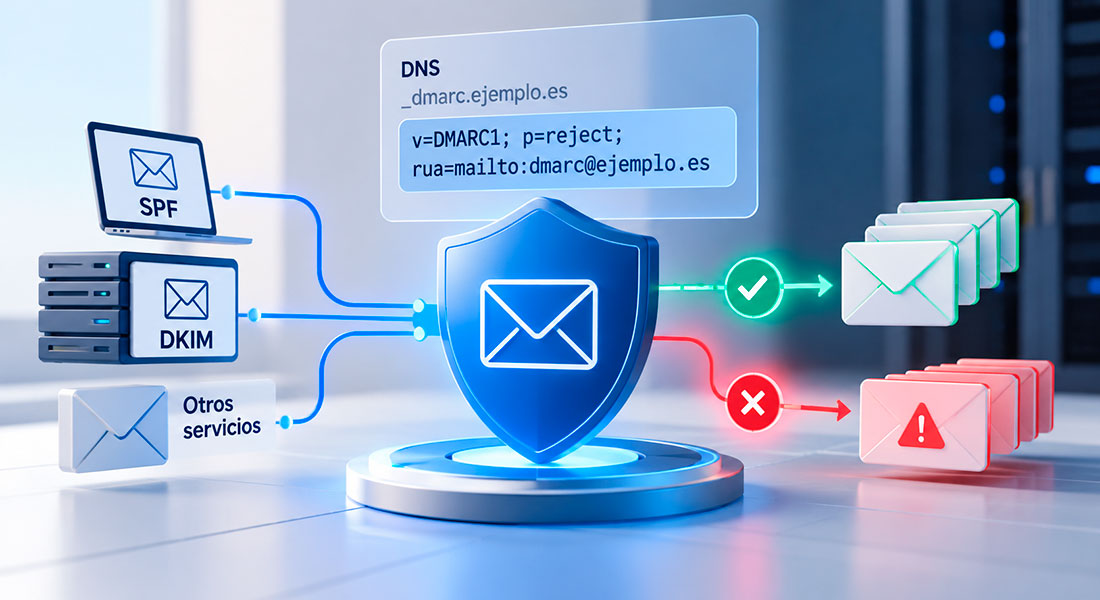
Mezu elektroniko batek SPF edo DKIM egiaztapenak gainditu ditzake eta, hala ere, autentifikatu denaren desberdina den bidaltzaile-domeinu ikusgai bat erabili. Hau da bi mekanismoen mugetako bat, modu independentean erabiltzen direnean, eta phishing saiakera batzuk erraztu ditzake.
Domeinuetan oinarritutako mezuen autentifikazioa, txostenak eta adostasuna (DMARC) estandarrak egoera hau konpontzen du beste eskakizun bat gehituz: SPF edo DKIM bidez autentifikatutako domeinua mezuaren From eremuan dagoenarekin bat datorrela egiaztatzea.
Gainera, DMARC-ek domeinu-jabeei egiaztapen hauek gainditzen ez dituzten mezu elektronikoen kudeaketari buruzko politikak argitaratzeko aukera ematen die, haien erabileraren gaineko kontrol handiagoa emanez.
Domeinuaren lerrokatzea elementu gako gisa
DMARC-ek SPF eta DKIM-en emaitzak erabiltzen ditu, baina baldintza espezifiko bat sartzen du mezu bat bere balidazioa gainditzen duela kontuan hartzeko.
Emaitza arrakastatsua lortzeko, bi mekanismoetako batek gutxienez bere egiaztapena gainditu behar du, eta autentifikatutako domeinua igorlearen domeinu ikusgaiarekin lerrokatuta egon behar da.
Lerrokatze hau bi modutan ezar daiteke:
- Erlaxatua (relaxed): Domeinuak erakunde-domeinu berekoak izatea ahalbidetzen du, azpidomeinu desberdinak erabili arren.
- Zortza (strict): Domeinuen arteko bat-etortze zehatza behar du.
Adibidez, notifications.example.com-etik bidalitako mezu batek lerrokatze lasaia gainditu dezake example.com-ekiko, baina ez lerrokatze zorrotza, baldin eta baldintzak betetzen dituzten domeinuak erabiltzen saiatzen bada. estandarrak ezarrita.
Mekanismo honek mezu elektroniko batek SPF edo DKIM saihesten dituen egoerak detektatzea ahalbidetzen du, hartzaileari aurkeztutako domeinutik desberdina den domeinu bat erabiliz.
Monitorizaziotik Mezuaren Ezeztapenera
DMARC-en gaitasun nagusietako bat erakundeei hartzaileak baliozkotzea huts egiten duten mezuak nola kudeatu behar dituzten definitzeko aukera ematea da.
Politika hauek DNS erregistroak erabiliz argitaratzen dira eta hiru aukera dituzte:
- p=none: DMARC ukapen edo berrogeialdi neurri espezifikorik ez aplikatzeko eskatzen du. Hau erabilgarria da monitorizazio eta analisi faseetan.
- p=quarantine: DMARC ziurtagiria gainditzen ez duten mezuak berrogeialdian jartzeko eskatzen du, spam gisa sailkatzeko adibidez.
- p=reject: hartzaileak diren zerbitzariek balidazioa gainditzen ez duten mezuak baztertzeko eskatzen du.
DNS-ko DMARC erregistro baten adibidea
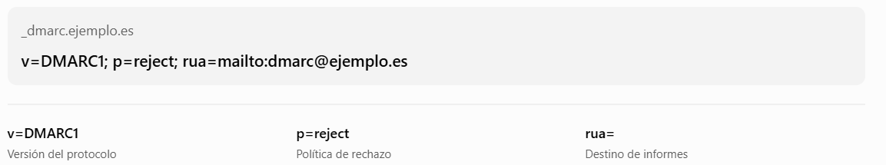
Balidazioa gainditzen ez duten mezuak baztertzeko konfiguratutako DMARC politika baten adibide ilustratiboa.
Adibide honetan, example.es domeinuak p=reject politika bat argitaratzen du, hartzaileak diren zerbitzariei DMARC balidazioa gainditzen ez duten mezuak baztertzeko eskatuz. "rua" parametroak autentifikazio txosten agregatuak bidali daitezkeen helbidea ezartzen du, emaitzen monitorizazioa erraztuz.
Politika hauen arteko trantsizioa kontrolatu behar da. Bidalketen iturri legitimo guztiak identifikatu gabe zuzenean bazterketa-politika bat aplikatzeak etenaldiak sor ditzake enpresa-komunikazioetan.
Beraz, ohikoa da jarraipen-politika batekin hastea, autentifikazio-emaitzak aztertzea eta pixkanaka neurri murriztaileagoetarantz joatea.
Posta elektronikoaren azpiegitura ulertzea eskatzen duen politika bat
DMARC ezartzeko, erakundearen domeinuak erabiliz mezuak bidaltzen dituzten zerbitzuen ikuspegi zehatza behar da.
Kanpoko plataformek, enpresa-aplikazioek eta sistema automatizatuek SPF eta DKIM konfigurazio desberdinak erabil ditzakete. Hauek beharrezko lerrokatzea bermatzen ez badute, mezuek DMARC huts egin dezakete iturri legitimoetatik sortu arren.
Gainera, komenigarria da azpidomeinuen kudeaketa eta ezarritako lerrokatze-metodoak berrikustea, batez ere posta elektronikoaren azpiegitura banatuak dituzten erakundeetan.
DMARC politika bat argitaratzeak ez du esan nahi hartzaile-zerbitzari guztiek berdin aplikatuko dutenik, mezuen azken kudeaketa beren politika eta segurtasun-mekanismoen araberakoa baita.
DMARC-ek banakako mezuen autentifikaziotik igorlearen domeinu ikusgaiari lotutako babes-politika batera igarotzeko aukera ematen dizu. Bere eraginkortasuna lerrokatze egokia, betearazpen-politika progresiboak eta bidalketa-iturri legitimoen ezagutza eguneratua konbinatzearen mende dago.