En una infraestructura corporativa, els correus electrònics es poden originar des de múltiples sistemes: servidors propis, plataformes cloud, aplicacions de negoci o serveis externs de notificació. Mantenir el control sobre aquestes fonts d'enviament és fonamental per evitar configuracions inconsistents i reduir les possibilitats de suplantació de dominis.
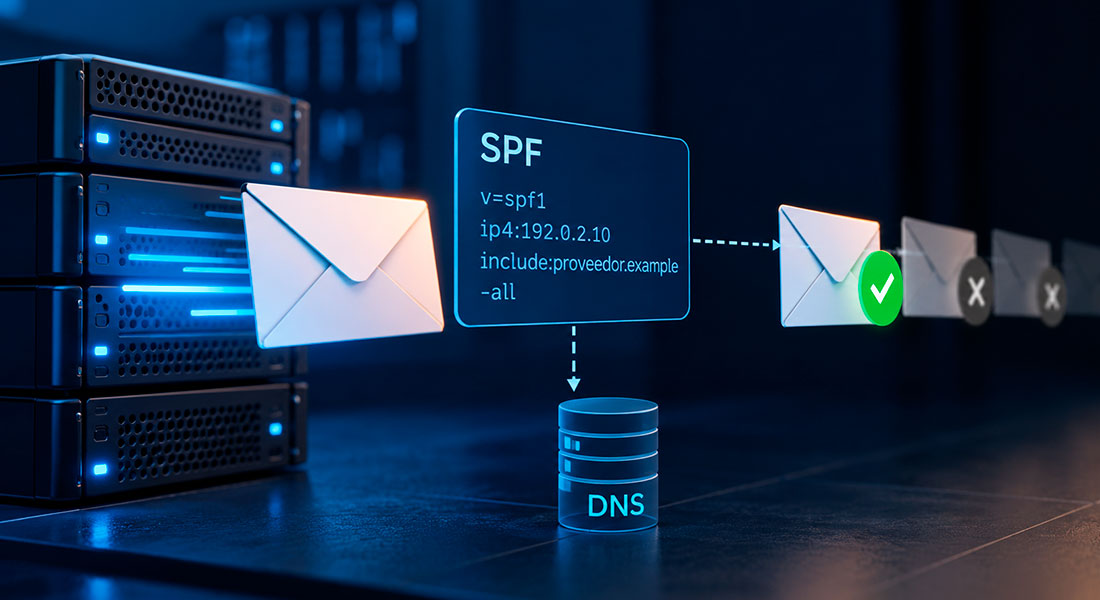
L'estàndard Sender Policy Framework (SPF) permet establir, mitjançant registres DNS, quins servidors estan autoritzats per enviar missatges utilitzant un determinat domini. El seu funcionament es basa en contrastar l'adreça IP del servidor emissor amb la política publicada pel domini utilitzat a la identitat SMTP corresponent.
Encara que es tracta d'un mecanisme àmpliament conegut, la seva eficàcia depèn d'una configuració precisa i de la seva adaptació als canvis a la infraestructura de correu.
Una política SPF pot incorporar adreces IP autoritzades i mecanismes com include, a o mx, que permeten contemplar diferents fonts d'enviament.
Exemple de registre SPF a DNS
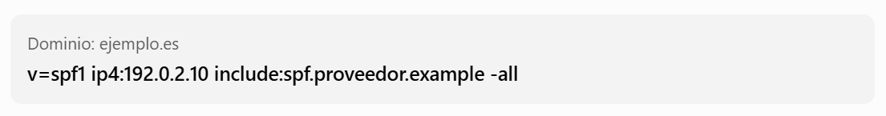
Exemple il·lustratiu amb adreces i dominis reservats per a documentació.
En aquest exemple, el registre autoritza l'enviament des de l'adreça IP 192.0.2.10 i des dels servidors contemplats a la política SPF del proveïdor extern. El mecanisme -all indica que els altres orígens no estan autoritzats.
No obstant, l'acumulació de serveis externs en pot complicar el manteniment. Cada proveïdor incorporat mitjançant include pot introduir consultes DNS addicionals i SPF estableix un límit de deu consultes per a determinats mecanismes i modificadors durant l'avaluació.
Superar aquest límit provoca un error permanent de validació (permerror), cosa que pot afectar el tractament de missatges legítims.
Per això, la configuració de SPF ha de partir d'un inventari actualitzat de les fonts d'enviament, incloent-hi aplicacions i proveïdors que utilitzen dominis corporatius. També és convenient revisar les autoritzacions existents i eliminar les que ja no siguin necessàries.
Un altre aspecte rellevant és la política establerta per als servidors no autoritzats. Mentre que ~all genera un resultat softfail, -all indica un fail explícit. L'elecció ha de respondre al coneixement real de les fonts d'enviament i l'estratègia d'autenticació de l'organització.
Les limitacions que cal tenir en compte
SPF presenta algunes particularitats que condicionen la seva eficàcia en determinats escenaris.
Una d'elles apareix als reenviaments de correu. Quan un missatge travessa un servidor intermediari, la IP des de la qual finalment es lliura pot no estar inclosa al registre SPF del domini original. Això pot provocar un error d'autenticació, fins i tot quan el missatge és legítim.
També és important distingir entre el domini utilitzat per a la validació SPF i el que apareix al camp visible From. El protocol verifica principalment l'autorització associada al domini del remitent de sobre SMTP (MAIL FROM), que pot ser diferent del domini mostrat al destinatari.
Per tant, un resultat pass no garanteix que la identitat visible del remitent estigui autenticada ni que el contingut del missatge sigui segur.
Aquesta limitació fa necessari complementar SPF amb altres estàndards, com ara DKIM i DMARC, que incorporen mecanismes addicionals d'autenticació i alineació de dominis.
Del registre DNS al control operatiu
La gestió de SPF no hauria de limitar-se a la configuració inicial. La incorporació de proveïdors, la migració de serveis i els canvis als sistemes de missatgeria requereixen revisar periòdicament les polítiques publicades.
Per als equips responsables de la seguretat del correu, això implica mantenir identificades les fonts d'enviament, comprovar els resultats d'autenticació i detectar configuracions que puguin generar errors o autoritzacions innecessàries.
Un registre SPF actualitzat no elimina per si sols els riscos de suplantació, però permet establir un control verificable sobre els servidors autoritzats per utilitzar els dominis de l'organització. El seu valor rau tant en la configuració tècnica com en la capacitat per mantenir-la alineada amb la infraestructura real.