En una infraestructura corporativa, los correos electrónicos pueden originarse desde múltiples sistemas: servidores propios, plataformas cloud, aplicaciones de negocio o servicios externos de notificación. Mantener el control sobre estas fuentes de envío es fundamental para evitar configuraciones inconsistentes y reducir las posibilidades de suplantación de dominios.
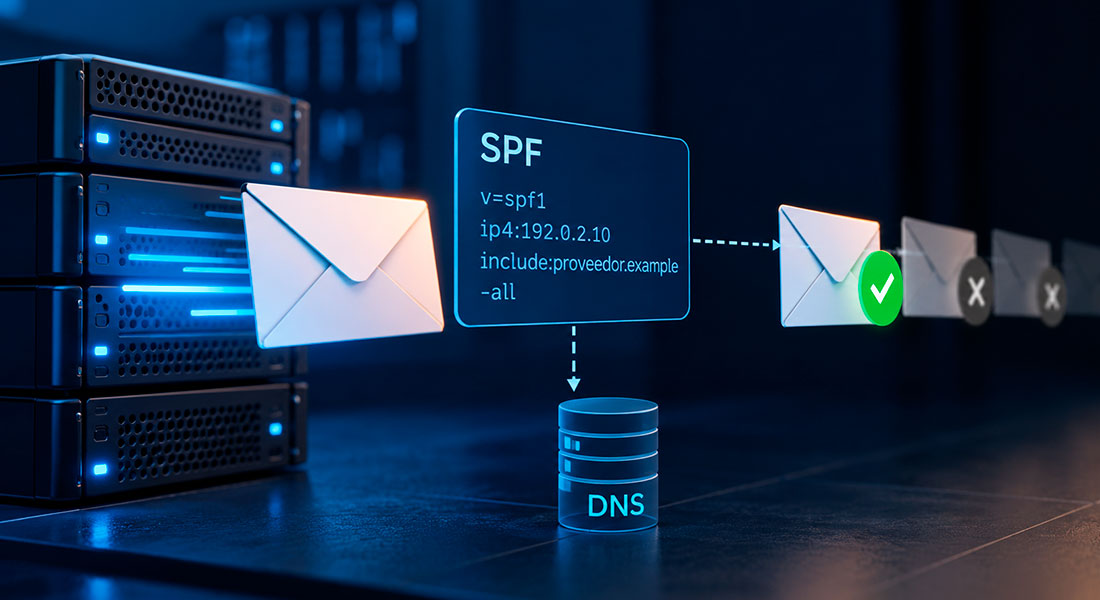
El estándar Sender Policy Framework (SPF) permite establecer, mediante registros DNS, qué servidores están autorizados para enviar mensajes utilizando un determinado dominio. Su funcionamiento se basa en contrastar la dirección IP del servidor emisor con la política publicada por el dominio utilizado en la identidad SMTP correspondiente.
Aunque se trata de un mecanismo ampliamente conocido, su eficacia depende de una configuración precisa y de su adaptación a los cambios en la infraestructura de correo.
Una política SPF puede incorporar direcciones IP autorizadas y mecanismos como include, a o mx, que permiten contemplar diferentes fuentes de envío.
Ejemplo de registro SPF en DNS
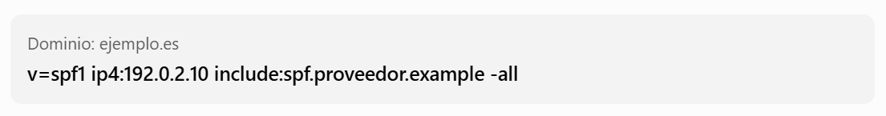
Ejemplo ilustrativo con direcciones y dominios reservados para documentación.
En este ejemplo, el registro autoriza el envío desde la dirección IP 192.0.2.10 y desde los servidores contemplados en la política SPF del proveedor externo. El mecanismo -all indica que los demás orígenes no están autorizados.
Sin embargo, la acumulación de servicios externos puede complicar su mantenimiento. Cada proveedor incorporado mediante include puede introducir consultas DNS adicionales y SPF establece un límite de diez consultas para determinados mecanismos y modificadores durante la evaluación.
Superar ese límite provoca un error permanente de validación (permerror), lo que puede afectar al tratamiento de mensajes legítimos.
Por ello, la configuración de SPF debe partir de un inventario actualizado de las fuentes de envío, incluyendo aplicaciones y proveedores que utilizan dominios corporativos. También resulta conveniente revisar las autorizaciones existentes y eliminar aquellas que ya no sean necesarias.
Otro aspecto relevante es la política establecida para los servidores no autorizados. Mientras que ~all genera un resultado softfail, -all indica un fail explícito. La elección debe responder al conocimiento real de las fuentes de envío y a la estrategia de autenticación de la organización.
Las limitaciones que deben tenerse en cuenta
SPF presenta algunas particularidades que condicionan su eficacia en determinados escenarios.
Una de ellas aparece en los reenvíos de correo. Cuando un mensaje atraviesa un servidor intermediario, la IP desde la que finalmente se entrega puede no estar incluida en el registro SPF del dominio original. Esto puede provocar un fallo de autenticación, incluso cuando el mensaje es legítimo.
También es importante distinguir entre el dominio utilizado para la validación SPF y el que aparece en el campo visible From. El protocolo verifica principalmente la autorización asociada al dominio del remitente de sobre SMTP (MAIL FROM), que puede ser diferente del dominio mostrado al destinatario.
Por tanto, un resultado pass no garantiza que la identidad visible del remitente esté autenticada ni que el contenido del mensaje sea seguro.
Esta limitación hace necesario complementar SPF con otros estándares, como DKIM y DMARC, que incorporan mecanismos adicionales de autenticación y alineación de dominios.
Del registro DNS al control operativo
La gestión de SPF no debería limitarse a su configuración inicial. La incorporación de proveedores, la migración de servicios y los cambios en los sistemas de mensajería requieren revisar periódicamente las políticas publicadas.
Para los equipos responsables de la seguridad del correo, esto implica mantener identificadas las fuentes de envío, comprobar los resultados de autenticación y detectar configuraciones que puedan generar errores o autorizaciones innecesarias.
Un registro SPF actualizado no elimina por sí solo los riesgos de suplantación, pero permite establecer un control verificable sobre los servidores autorizados para utilizar los dominios de la organización. Su valor reside tanto en la configuración técnica como en la capacidad para mantenerla alineada con la infraestructura real.