Després de conèixer les capacitats que pot aportar el sistema d'alerta primerenca, hi ha una qüestió pràctica que pot condicionar la decisió d'un organisme: què implica realment incorporar-lo a la seva infraestructura.
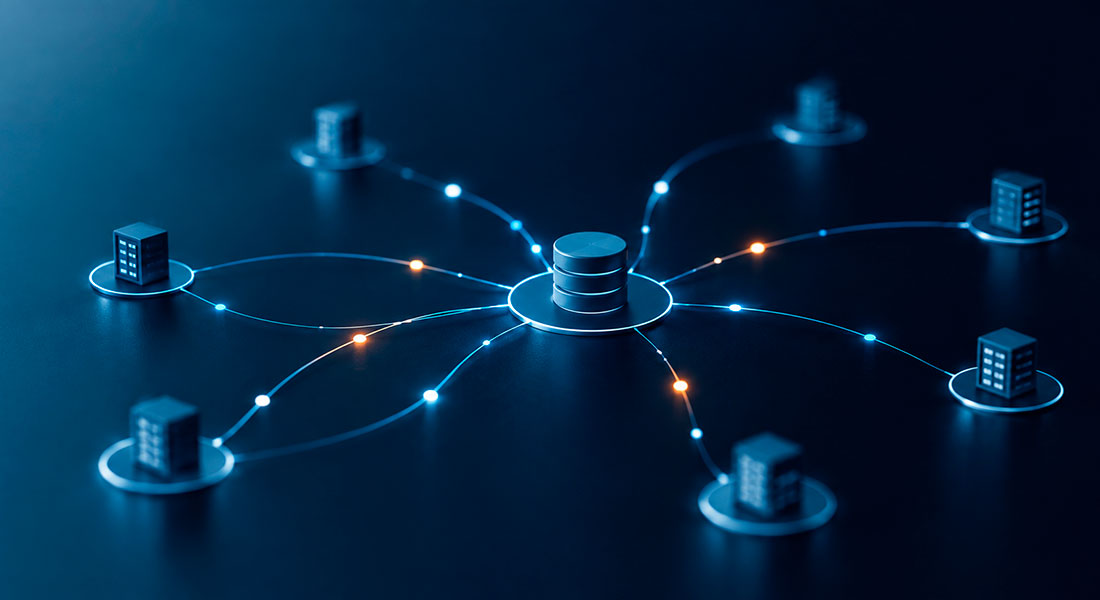
La resposta depèn del servei (SAT-INET o SAT-ICS) i de l'entorn que es vulgui monitoritzar, però tots dos parteixen d'un principi semblant. El desplegament d'una sonda permet analitzar una còpia del trànsit i generar esdeveniments que s'envien al sistema central del CCN-CERT per analitzar-los.
Això significa que la incorporació al SAT no exigeix substituir les solucions de seguretat existents ni modificar el funcionament habitual de la xarxa. El sistema se suma a les capacitats disponibles i aporta una font addicional d'informació per als equips responsables de la seguretat.
Una sonda que observa el trànsit sense intervenir-hi
A SAT-INET, la sonda analitza una còpia del trànsit d'Internet de l'organisme. S'hi apliquen diferents mecanismes i regles de detecció per identificar activitat potencialment maliciosa. Els esdeveniments rellevants es transmeten de manera segura al sistema central del CCN-CERT, on es fan tasques d'anàlisi i correlació.
A SAT-ICS el plantejament s'adapta a les xarxes industrials i sistemes SCADA. La monitorització també és passiva: la sonda rep una còpia del trànsit, cosa que permet analitzar les comunicacions sense interferir en els processos que s'estan supervisant.
Un cop desplegat el servei, l'organisme disposa d'accés al portal SAT. Des d'aquest entorn, els responsables de seguretat autoritzats poden consultar els esdeveniments del propi organisme.
A SAT-INET, el portal permet accedir als esdeveniments de seguretat detectats en temps real i generar informes. A SAT-ICS també s'incorporen capacitats relacionades amb la visualització d'actius i comunicacions, estadístiques i informació sobre les anomalies identificades.
El SAT s'integra així a la feina de l'equip de seguretat com una font més d'informació sobre el que està passant a la infraestructura.
Què convé tenir clar abans d'incorporar-se
Encara que bona part de la gestió tècnica del sistema correspon al CCN-CERT, disposar del SAT no elimina la necessitat de tenir capacitat dins de l'organisme per aprofitar la informació que proporciona.
Una alerta adquireix valor quan hi ha un equip capaç d'analitzar què significa per al seu entorn, contrastar-la amb altres fonts i actuar quan calgui.
Per això abans d'abordar la incorporació pot ser útil revisar algunes qüestions:
- Quines xarxes o entorns volem monitoritzar?
- Necessitem vigilància sobre el trànsit d'Internet, sobre entorns industrials o ciberfísics o sobre tots dos?
- Qui seran els responsables de consultar i utilitzar la informació proporcionada pel SAT?
- Com s'incorporaran les vostres alertes als procediments habituals d'anàlisi i gestió d'incidents?
- Quines fonts internes podrem consultar per ampliar una detecció rebuda a través del sistema?
- Hi ha un procediment clar per escalar una alerta quan es confirma que requereix actuació?
Són qüestions senzilles, però ajuden a evitar que la incorporació es plantegi únicament com el desplegament d'una nova tecnologia.
El CCN-CERT assumeix la gestió, actualització i manteniment dels components centrals del sistema i manté les capacitats de detecció que sustenten el servei. Per a l'organisme, el treball veritable comença quan aquesta informació arriba als seus equips de seguretat i s'incorpora a la seva operativa.
Els tres articles anteriors d'aquesta sèrie han mostrat diferents maneres en què el SAT pot ampliar aquesta operativa: aportant noves capacitats de detecció, relacionant informació procedent de diferents organismes i millorant la visibilitat sobre actius i comunicacions en entorns industrials.
La incorporació al sistema permet reunir aquestes capacitats dins un servei comú. L'objectiu no és acumular una eina més, sinó disposar d'informació que ajudi l'organisme a identificar abans una amenaça i prendre decisions millors quan aparegui.
Per això, valorar l'adhesió al SAT exigeix mirar més enllà del desplegament tècnic. La pregunta rellevant és com es pot integrar la informació que proporciona als processos que l'organisme ja utilitza per detectar, analitzar i respondre davant d'un possible incident.