En el procés de lliurament d'un correu electrònic intervenen diferents servidors i sistemes de processament. Verificar que el missatge conserva la integritat dels elements signats i que la signatura correspon al domini indicat és una de les funcions de l'estàndard DomainKeys Identified Mail (DKIM).
A diferència dels mecanismes basats en l'autorització de servidors d'enviament, DKIM utilitza signatures criptogràfiques per vincular un missatge amb un domini i permetre que el servidor receptor comprovi que les parts protegides no han estat modificades des de la signatura.
Aquest mecanisme introdueix una capacitat addicional en l'autenticació del correu electrònic, especialment rellevant en infraestructures on els missatges travessen diferents serveis abans d'arribar a la destinació.
Com funciona la signatura digital d'un missatge
DKIM utilitza criptografia asimètrica mitjançant un parell de claus: una privada, emprada pel sistema emissor per generar la signatura, i una altra pública, publicada al DNS del domini corresponent.
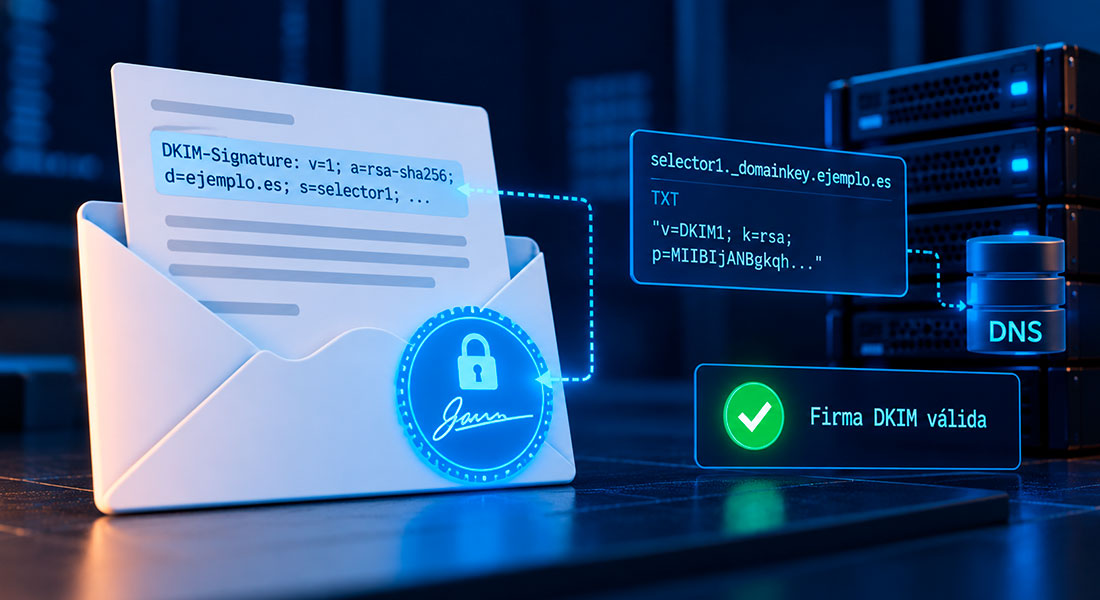
Quan s'envia un missatge, el servidor configurat per signar-lo incorpora una capçalera DKIM-Signature, que conté la informació necessària per verificar la signatura.
Entre els seus paràmetres es troben el domini signant (d=), el selector de clau (s=) i la relació de capçaleres incloses a la signatura (h=).
Exemple de registre DKIM a DNS

Exemple il·lustratiu. La clau pública es mostra abreujada.
El servidor receptor utilitza aquestes dades per localitzar la clau pública al DNS i comprovar criptogràficament la signatura. Si la verificació es completa correctament, podeu determinar que les parts signades del missatge no han patit modificacions que invalidin la signatura.
Un resultat vàlid acredita la integritat criptogràfica dels elements protegits i la seva vinculació amb el domini signant, però no garanteix que el contingut del missatge sigui legítim o segur.
La gestió de claus com a part de la seguretat
L'eficàcia del DKIM no només depèn d'activar la signatura dels missatges. La gestió de les claus criptogràfiques constitueix un element essencial per mantenir la fiabilitat del mecanisme.
Els selectors permeten associar diferents claus públiques a un mateix domini, facilitant la seva utilització per diferents sistemes d'enviament i la substitució quan sigui necessari.
En organitzacions que utilitzen plataformes externes de correu, aquesta capacitat és especialment útil per gestionar diferents serveis sense compartir necessàriament una mateixa clau privada.
Des del punt de vista operatiu, convé parar atenció a diversos aspectes:
- Protecció de les claus privades: evitar accessos no autoritzats que permetin generar signatures vàlides en nom del domini.
- Rotació de claus: establir procediments per substituir-les sense interrompre la validació dels missatges.
- Revisió de selectors: identificar claus i configuracions que s'hagin deixat d'utilitzar.
- Supervisió d'errors: detectar errors de signatura o verificació associats a canvis als serveis de correu.
Una configuració desactualitzada o una gestió inadequada de les claus pot comprometre la utilitat de DKIM, fins i tot quan el mecanisme està habilitat.
Què passa quan es modifica un missatge signat
Una de les particularitats de DKIM és que determinades modificacions realitzades durant el trànsit poden invalidar la signatura.
Això pot passar quan un sistema intermediari altera el cos del missatge o modifica alguna de les capçaleres protegides. Per exemple, algunes llistes de distribució incorporen contingut addicional o modifiquen elements del correu abans de reenviar-lo.
El resultat dependrà de quines parts del missatge s'hagin signat i de com s'hagi fet la modificació.
Per tant, un error de verificació DKIM no implica necessàriament que hi hagi una activitat maliciosa. També podeu respondre a transformacions legítimes introduïdes durant el processament del correu.
Per als equips de ciberseguretat, és important distingir entre aquests escenaris i analitzar els errors d'autenticació tenint en compte el recorregut del missatge i els sistemes que intervenen en el lliurament.
DKIM aporta una garantia verificable sobre la integritat dels elements signats i la seva associació amb un domini. Mantenir aquesta capacitat requereix gestionar adequadament les claus, revisar les configuracions i comprendre com poden afectar els sistemes intermediaris la validació dels missatges.