O proceso de entrega de correo electrónico implica varios servidores e sistemas de procesamento. Verificar que a mensaxe conserva a integridade dos elementos asinados e que a sinatura corresponde ao dominio indicado é unha das funcións do estándar DomainKeys Identified Mail (DKIM).
A diferenza dos mecanismos baseados na autorización do servidor de envío, DKIM usa sinaturas criptográficas para vincular unha mensaxe a un dominio e permitir que o servidor receptor verifique que as partes protexidas non foron modificadas desde que foron asinadas.
Este mecanismo introduce unha capa adicional de autenticación para o correo electrónico, o que é especialmente relevante en infraestruturas onde as mensaxes atravesan diferentes servizos antes de chegar ao seu destino.
Como unha mensaxe asina dixitalmente unha mensaxe
DKIM usa criptografía asimétrica cun par de claves: unha clave privada, utilizada polo sistema emisor para xerar a sinatura, e unha clave pública, publicada no DNS do dominio correspondente.
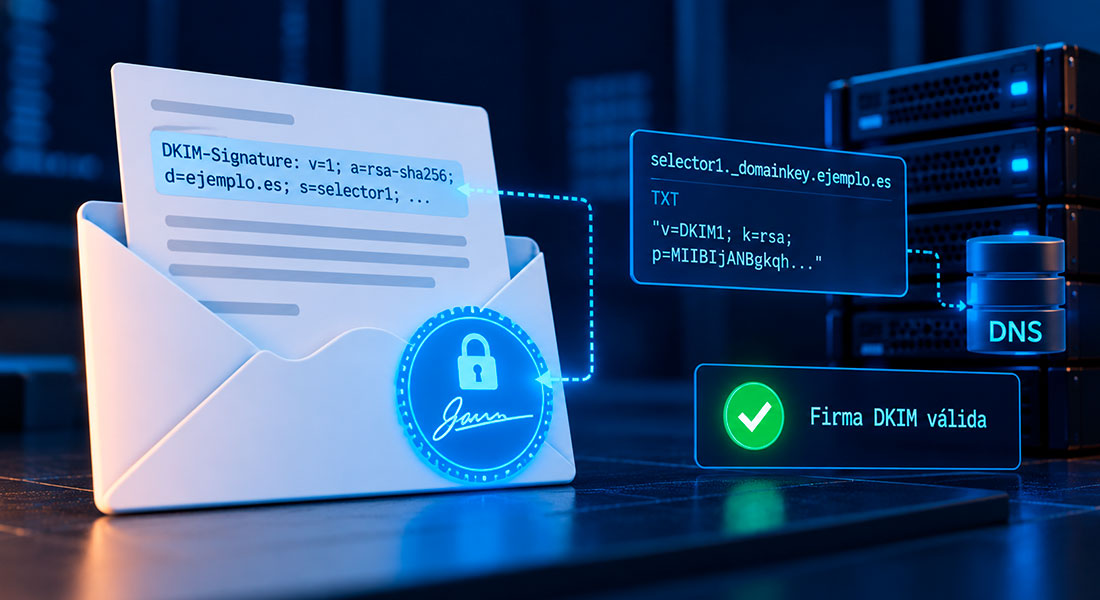
Cando se envía unha mensaxe, o servidor configurado para asinala inclúe unha cabeceira DKIM-Signature, que contén a información necesaria para verificar a sinatura.
Os seus parámetros inclúen o dominio de sinatura (d=), o selector de claves (s=) e a lista de cabeceiras incluídas na sinatura (h=).
Exemplo dun rexistro DKIM en DNS

Exemplo ilustrativo. A clave pública móstrase en forma abreviada.
O servidor receptor usa estes datos para localizar a clave pública no DNS e verificar criptograficamente a sinatura. Se a verificación ten éxito, pode determinar que as partes asinadas da mensaxe non foron modificadas dun xeito que invalide a sinatura.
Un resultado válido confirma a integridade criptográfica dos elementos protexidos e a súa conexión co dominio de sinatura, pero non garante que o contido da mensaxe sexa lexítimo ou seguro.
Xestión de claves como parte da seguridade
A eficacia de DKIM non depende unicamente de habilitar a sinatura de mensaxes. A xestión de claves criptográficas é esencial para manter a fiabilidade do mecanismo.
Os selectores permiten asociar diferentes claves públicas ao mesmo dominio, facilitando o seu uso por diferentes sistemas de envío e a súa substitución cando sexa necesario.
Nas organizacións que usan plataformas de correo electrónico externas, esta capacidade é especialmente útil para xestionar diferentes servizos sen compartir necesariamente a mesma clave privada.
Desde unha perspectiva operativa, débense considerar varios aspectos:
- Protección de clave privada: evitar o acceso non autorizado que podería xerar sinaturas válidas en nome do dominio.
- Rotación de claves: establecer procedementos para substituír claves sen interromper a validación de mensaxes.
- Revisión de selectores: identificar claves e configuracións que xa non están en uso.
- Monitorización de erros: detectar fallos de sinatura ou verificación asociados a cambios nos servizos de correo electrónico.
Unha configuración desactualizada ou unha xestión de claves inadecuada pode comprometer a utilidade de DKIM, mesmo cando o mecanismo está habilitado.
Que ocorre cando se modifica unha mensaxe asinada
Unha das peculiaridades de DKIM é que certas modificacións realizadas durante o tránsito poden invalidar a sinatura.
Isto pode ocorrer cando un sistema intermediario altera o corpo da mensaxe ou modifica calquera das cabeceiras protexidas. Por exemplo, algunhas listas de correo engaden contido adicional ou modifican elementos do correo electrónico antes de reenvialo.
O resultado dependerá de que partes da mensaxe foron asinadas e de como se realizou a modificación.
Polo tanto, un fallo de verificación de DKIM non implica necesariamente actividade maliciosa. Tamén pode deberse a transformacións lexítimas introducidas durante o procesamento do correo electrónico.
Para os equipos de ciberseguridade, é importante distinguir entre estes escenarios e analizar os erros de autenticación considerando a ruta da mensaxe e os sistemas implicados na súa entrega.
DKIM proporciona unha garantía verificable da integridade dos elementos asinados e a súa asociación cun dominio. Manter esa capacidade require xestionar axeitadamente as claves, revisar as configuracións e comprender como os sistemas intermediarios poden afectar á validación das mensaxes.