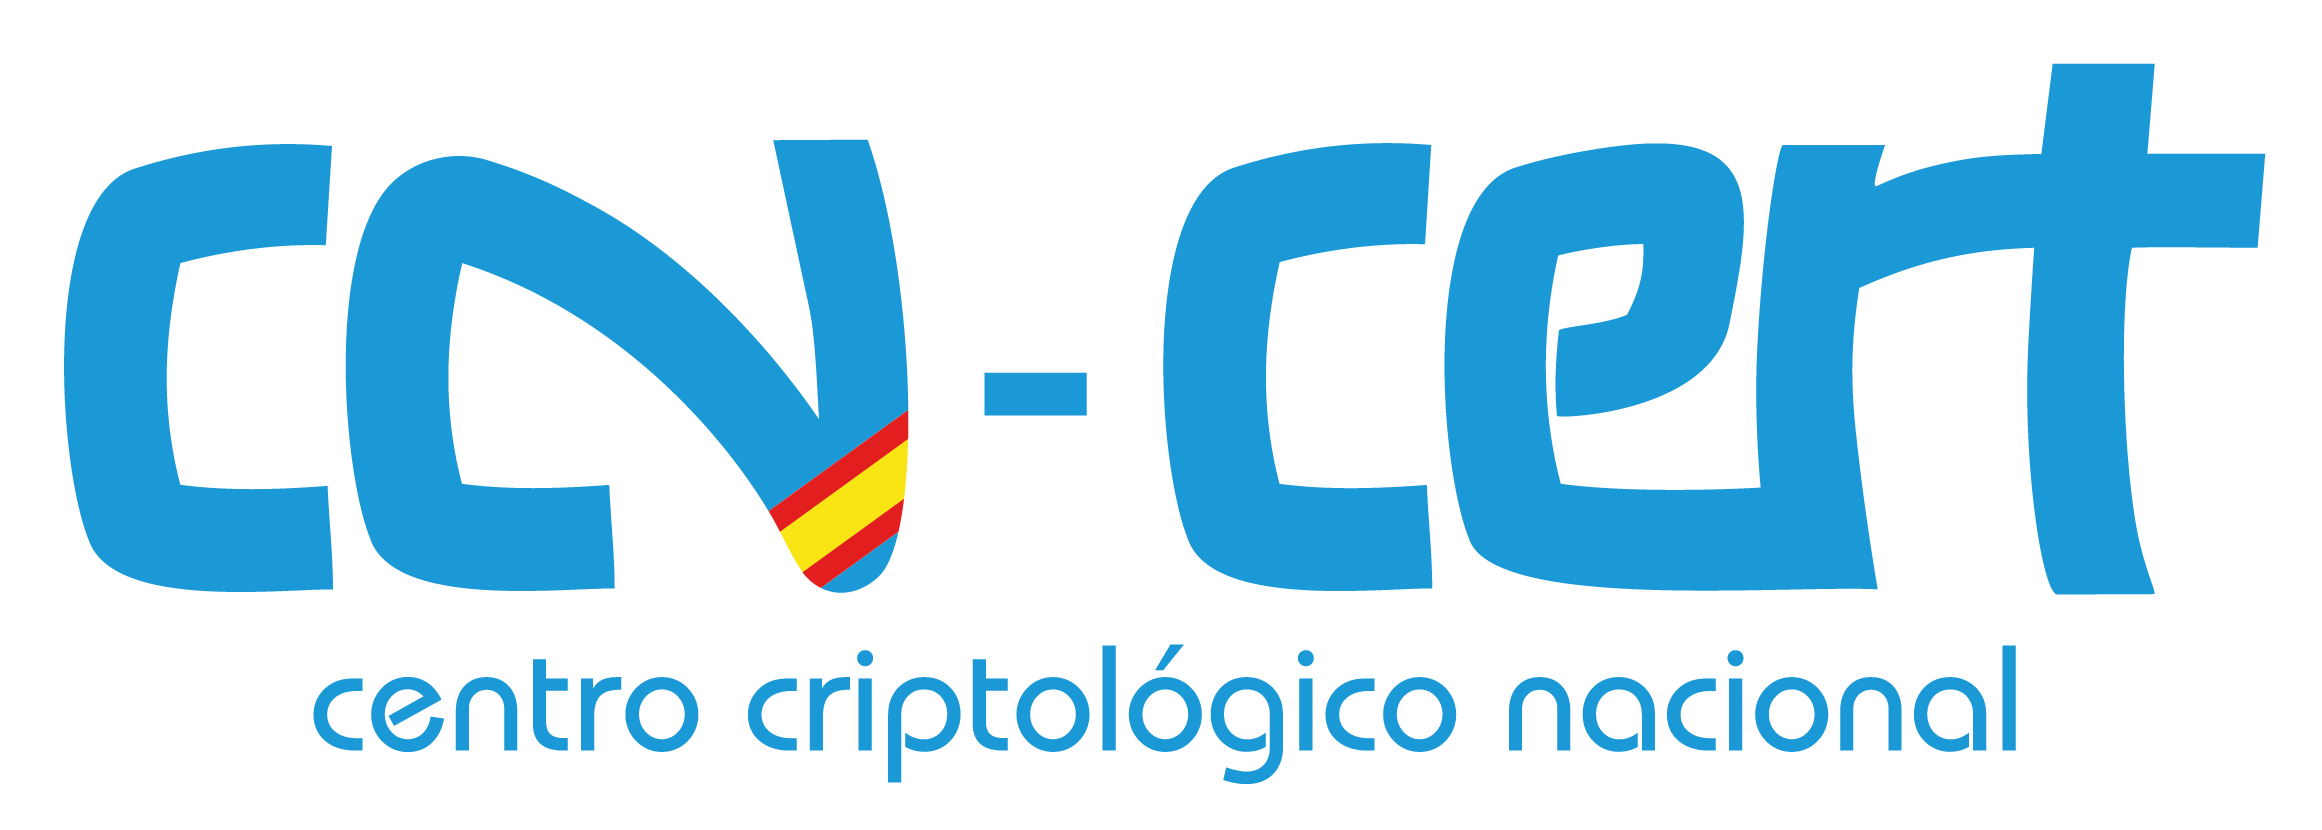
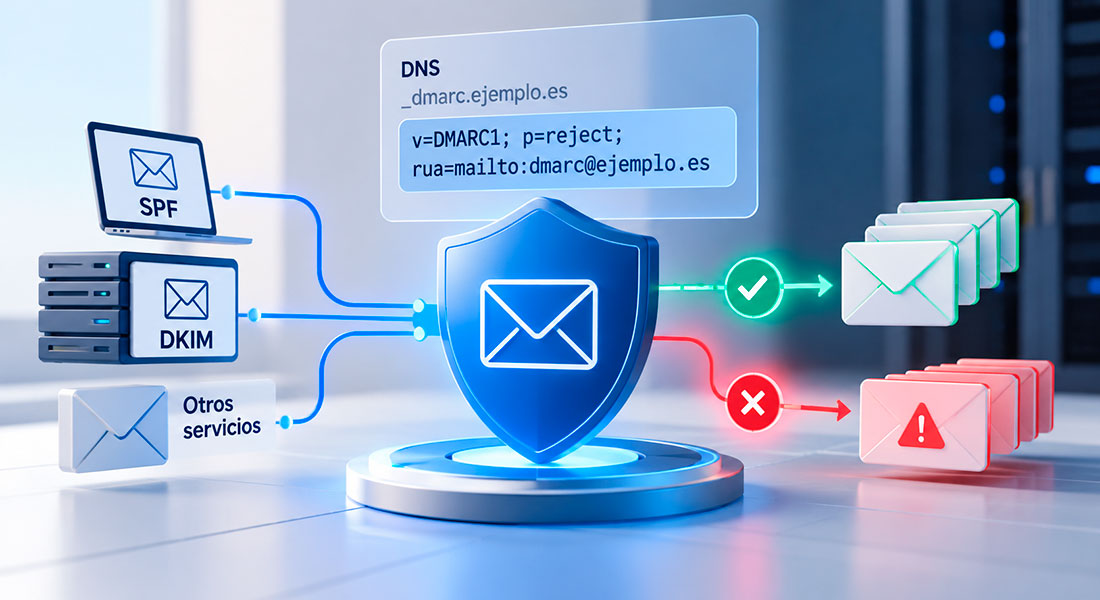
Un correo electrónico puede superar las comprobaciones de SPF o DKIM y, aun así, utilizar un dominio visible del remitente diferente al que ha sido autenticado. Esta circunstancia constituye una de las limitaciones de ambos mecanismos cuando se utilizan de forma independiente y puede facilitar determinados intentos de suplantación de identidad.
El estándar Domain-based Message Authentication, Reporting and Conformance (DMARC) permite abordar esta situación al incorporar un requisito adicional: verificar que el dominio autenticado mediante SPF o DKIM está alineado con el que aparece en el campo From del mensaje.
Además, DMARC permite a los propietarios de los dominios publicar políticas sobre el tratamiento de los correos que no superan estas comprobaciones, proporcionando un mayor control sobre su utilización.
La alineación de dominios como elemento clave
DMARC utiliza los resultados de SPF y DKIM, pero introduce una condición específica para considerar que un mensaje supera su validación.
Para obtener un resultado satisfactorio, es necesario que al menos uno de los dos mecanismos supere su propia comprobación y que el dominio autenticado esté alineado con el dominio visible del remitente.
Esta alineación puede establecerse de dos formas:
- Relajada (relaxed): permite que los dominios pertenezcan al mismo dominio organizativo, aunque utilicen subdominios diferentes.
- Estricta (strict): exige una coincidencia exacta entre los dominios.
Por ejemplo, un mensaje enviado desde notificaciones.ejemplo.es puede superar la alineación relajada respecto a ejemplo.es, pero no la estricta, siempre que se trate de dominios que cumplan las condiciones establecidas por el estándar.
Este mecanismo permite detectar situaciones en las que un correo supera SPF o DKIM utilizando un dominio distinto al que se presenta al destinatario.
De la monitorización al rechazo de mensajes
Una de las principales capacidades de DMARC es permitir que las organizaciones definan cómo deben tratar los servidores receptores los mensajes que no superan la validación.
Estas políticas se publican mediante registros DNS y contemplan tres posibilidades:
- p=none: solicita que no se aplique ninguna medida específica de rechazo o cuarentena por DMARC. Resulta útil durante las fases de monitorización y análisis.
- p=quarantine: solicita que los mensajes que no superan DMARC reciban un tratamiento de cuarentena, como su clasificación como correo no deseado.
- p=reject: solicita que los servidores receptores rechacen los mensajes que no superan la validación.
Ejemplo de registro DMARC en DNS
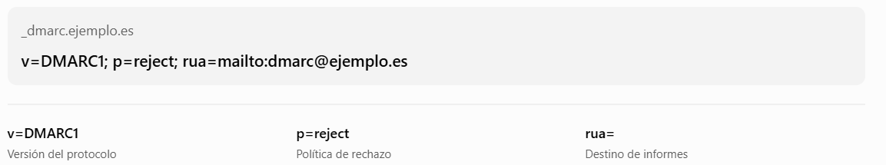
Ejemplo ilustrativo de una política DMARC configurada para solicitar el rechazo de mensajes que no superen la validación.
En este ejemplo, el dominio ejemplo.es publica una política p=reject, con la que solicita a los servidores receptores que rechacen los mensajes que no superen la validación DMARC. El parámetro rua establece la dirección a la que pueden enviarse los informes agregados de autenticación, facilitando la supervisión de los resultados.
La transición entre estas políticas debe realizarse de forma controlada. Aplicar directamente una política de rechazo sin identificar previamente todas las fuentes legítimas de envío puede provocar incidencias en comunicaciones corporativas.
Por ello, es habitual comenzar con una política de monitorización, analizar los resultados de autenticación y avanzar progresivamente hacia medidas más restrictivas.
Una política que requiere conocer la infraestructura de correo
La implantación de DMARC exige disponer de una visión precisa de los servicios que envían mensajes utilizando los dominios de la organización.
Plataformas externas, aplicaciones corporativas y sistemas automatizados pueden utilizar configuraciones diferentes de SPF y DKIM. Si estas no garantizan la alineación requerida, los mensajes podrían no superar DMARC pese a proceder de fuentes legítimas.
Además, conviene revisar el tratamiento de los subdominios y los modos de alineación establecidos, especialmente en organizaciones con infraestructuras de correo distribuidas.
La publicación de una política DMARC tampoco implica que todos los servidores receptores vayan a aplicarla de manera idéntica, ya que el tratamiento final de los mensajes depende de sus propias políticas y mecanismos de seguridad.
DMARC permite pasar de la autenticación individual de los mensajes a una política de protección vinculada al dominio visible del remitente. Su eficacia depende de combinar una alineación adecuada, políticas de aplicación progresivas y un conocimiento actualizado de las fuentes legítimas de envío.