En el proceso de entrega de un correo electrónico intervienen diferentes servidores y sistemas de procesamiento. Verificar que el mensaje conserva la integridad de los elementos firmados y que la firma corresponde al dominio indicado es una de las funciones del estándar DomainKeys Identified Mail (DKIM).
A diferencia de los mecanismos basados en la autorización de servidores de envío, DKIM utiliza firmas criptográficas para vincular un mensaje con un dominio y permitir que el servidor receptor compruebe que las partes protegidas no han sido modificadas desde su firma.
Este mecanismo introduce una capacidad adicional en la autenticación del correo electrónico, especialmente relevante en infraestructuras donde los mensajes atraviesan distintos servicios antes de llegar a su destino.
Cómo funciona la firma digital de un mensaje
DKIM utiliza criptografía asimétrica mediante un par de claves: una privada, empleada por el sistema emisor para generar la firma, y otra pública, publicada en el DNS del dominio correspondiente.
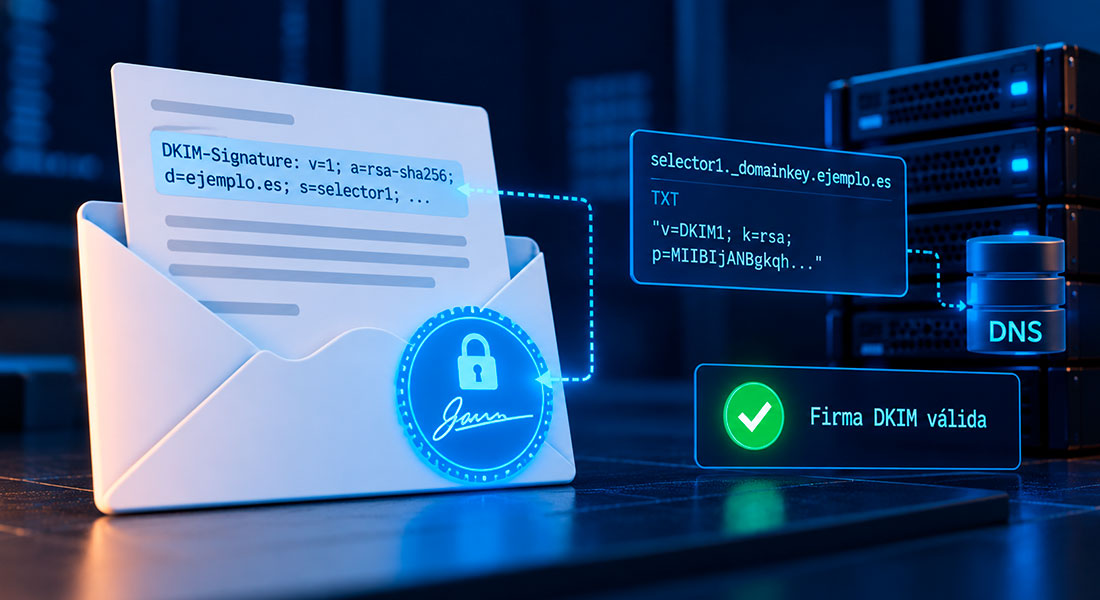
Cuando se envía un mensaje, el servidor configurado para firmarlo incorpora una cabecera DKIM-Signature, que contiene la información necesaria para verificar la firma.
Entre sus parámetros se encuentran el dominio firmante (d=), el selector de clave (s=) y la relación de cabeceras incluidas en la firma (h=).
Ejemplo de registro DKIM en DNS

Ejemplo ilustrativo. La clave pública se muestra abreviada.
El servidor receptor utiliza estos datos para localizar la clave pública en el DNS y comprobar criptográficamente la firma. Si la verificación se completa correctamente, puede determinar que las partes firmadas del mensaje no han sufrido modificaciones que invaliden la firma.
Un resultado válido acredita la integridad criptográfica de los elementos protegidos y su vinculación con el dominio firmante, pero no garantiza que el contenido del mensaje sea legítimo o seguro.
La gestión de claves como parte de la seguridad
La eficacia de DKIM no depende únicamente de activar la firma de los mensajes. La gestión de las claves criptográficas constituye un elemento esencial para mantener la fiabilidad del mecanismo.
Los selectores permiten asociar diferentes claves públicas a un mismo dominio, facilitando su utilización por distintos sistemas de envío y su sustitución cuando sea necesario.
En organizaciones que utilizan plataformas externas de correo, esta capacidad resulta especialmente útil para gestionar diferentes servicios sin compartir necesariamente una misma clave privada.
Desde el punto de vista operativo, conviene prestar atención a varios aspectos:
- Protección de las claves privadas: evitar accesos no autorizados que permitan generar firmas válidas en nombre del dominio.
- Rotación de claves: establecer procedimientos para sustituirlas sin interrumpir la validación de los mensajes.
- Revisión de selectores: identificar claves y configuraciones que hayan dejado de utilizarse.
- Supervisión de errores: detectar fallos de firma o verificación asociados a cambios en los servicios de correo.
Una configuración desactualizada o una gestión inadecuada de las claves puede comprometer la utilidad de DKIM, incluso cuando el mecanismo se encuentra habilitado.
Qué ocurre cuando se modifica un mensaje firmado
Una de las particularidades de DKIM es que determinadas modificaciones realizadas durante el tránsito pueden invalidar la firma.
Esto puede suceder cuando un sistema intermediario altera el cuerpo del mensaje o modifica alguna de las cabeceras protegidas. Por ejemplo, algunas listas de distribución incorporan contenido adicional o modifican elementos del correo antes de reenviarlo.
El resultado dependerá de qué partes del mensaje se hayan firmado y de cómo se haya realizado la modificación.
Por tanto, un fallo de verificación DKIM no implica necesariamente que exista una actividad maliciosa. También puede responder a transformaciones legítimas introducidas durante el procesamiento del correo.
Para los equipos de ciberseguridad, resulta importante distinguir entre estos escenarios y analizar los errores de autenticación teniendo en cuenta el recorrido del mensaje y los sistemas que intervienen en su entrega.
DKIM aporta una garantía verificable sobre la integridad de los elementos firmados y su asociación con un dominio. Mantener esa capacidad requiere gestionar adecuadamente las claves, revisar las configuraciones y comprender cómo pueden afectar los sistemas intermediarios a la validación de los mensajes.