Proteger una infraestructura empieza por saber qué forma parte de ella. Sin embargo, mantener una visión actualizada de los activos puede resultar especialmente complejo en redes industriales y sistemas SCADA.
PLC, sistemas de control, instrumentación, equipamiento IoT o dispositivos conectados pueden convivir en entornos donde las comunicaciones entre equipos son tan relevantes como los propios activos.
En estos casos, un inventario puede decirnos qué debería estar conectado. El tráfico de red permite comprobar qué está ocurriendo realmente.
Esta es una de las capacidades que aporta SAT-ICS, el Sistema de Alerta Temprana del CCN-CERT orientado a la monitorización de este tipo de entornos. A partir del análisis pasivo del tráfico, el sistema puede identificar los activos implicados en la monitorización y los flujos de comunicación que mantienen entre ellos, con otras redes o con Internet.
Del inventario a una visión real de la red
La diferencia es importante. Saber que un determinado dispositivo existe no implica conocer con quién se está comunicando, qué protocolos utiliza o si su comportamiento ha cambiado.
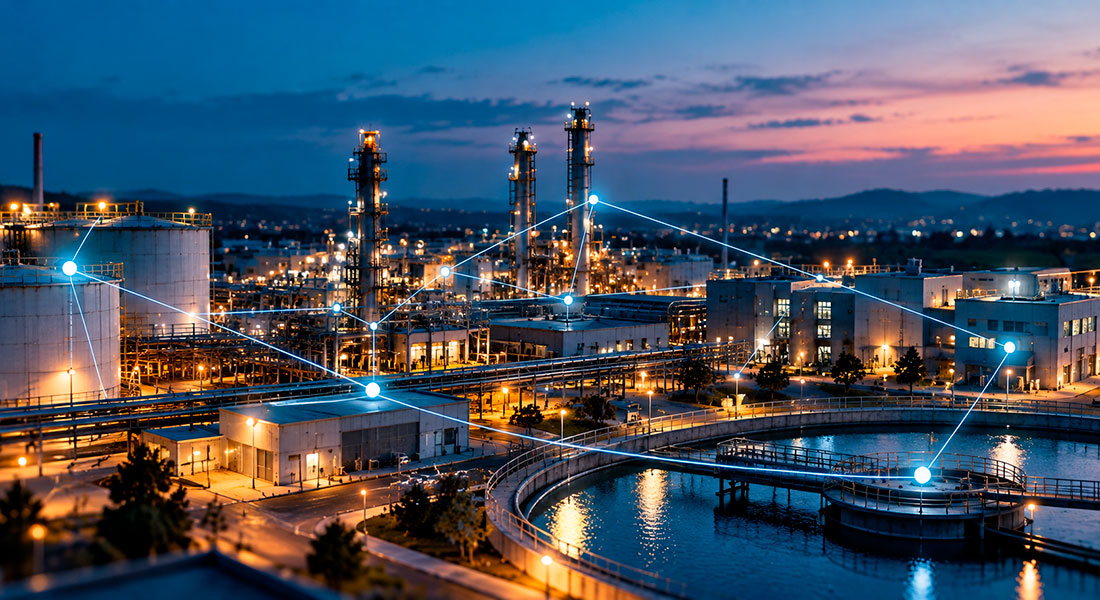
SAT-ICS genera de forma pasiva un mapa de los activos de las redes monitorizadas y de sus conexiones. El organismo puede consultar esa información a través del portal SAT, donde se representan tanto las comunicaciones habituales como las anómalas y se incorpora información adicional obtenida durante la monitorización.
Esta visión puede resultar especialmente útil durante la investigación de un incidente. Si aparece una comunicación inesperada, el equipo dispone de contexto para comprobar qué activos intervienen, cómo se relacionan y si ese comportamiento encaja con el funcionamiento habitual de la red.
La monitorización no depende únicamente de reglas que identifiquen patrones conocidos. SAT-ICS incorpora también mecanismos de detección basados en el comportamiento habitual de la red y capacidades de inspección profunda del tráfico de protocolos industriales.
Esto permite prestar atención a situaciones que quizá no respondan a una firma de ataque conocida, pero sí se aparten de lo esperado. Una nueva comunicación entre activos, un uso poco habitual de determinados sistemas o una acción potencialmente peligrosa pueden convertirse en señales que merezcan ser analizadas.
En este tipo de infraestructuras, una anomalía puede estar relacionada con sistemas esenciales para la actividad de la organización. Contar con información sobre los activos, sus comunicaciones y los cambios que se producen en la red facilita la identificación de comportamientos que se apartan de lo habitual.
El ámbito de aplicación es amplio y abarca infraestructuras industriales de distintos sectores, en las que conocer qué activos están conectados y cómo se relacionan entre sí resulta fundamental para mejorar su monitorización.
¿Tenemos la visibilidad necesaria sobre nuestros activos?
Antes de pensar en nuevas herramientas, merece la pena comprobar hasta qué punto conocemos realmente las redes que queremos proteger.
Algunas preguntas pueden ayudar:
- ¿Disponemos de un inventario actualizado de los activos que están realmente presentes en la red?
- ¿Sabemos qué dispositivos se comunican habitualmente entre sí?
- ¿Conocemos las conexiones que mantienen con otras redes o con Internet?
- ¿Podríamos detectar la aparición de una comunicación que hasta ahora no existía?
- ¿Tenemos capacidad para identificar comportamientos anómalos, aunque no coincidan con una firma de ataque conocida?
- ¿Podemos analizar los protocolos específicos utilizados en nuestros sistemas?
Si alguna de estas preguntas resulta difícil de responder, el problema no está únicamente en la capacidad para detectar un ataque. Puede existir una carencia previa de conocimiento sobre el entorno que se está intentando proteger.
SAT-ICS aporta precisamente esa combinación de inventario, mapa de activos, análisis de comunicaciones y detección de anomalías. La monitorización se realiza de forma pasiva, a partir de una copia del tráfico, sin interferir en el proceso monitorizado. La gestión, actualización y mantenimiento del sistema central corresponde al CCN-CERT.
Conocer mejor la red no evita por sí mismo un incidente, pero permite interpretar con más contexto aquello que se sale de lo habitual. En entornos donde la continuidad y el correcto funcionamiento de los sistemas resultan especialmente importantes, disponer de esa información antes de que el incidente avance puede marcar una diferencia importante.